 Nöbetçi Eczaneler

Türkiye'de siber güvenlik alarmı! Kritik açıklar sonrası gözler uzmanlarda
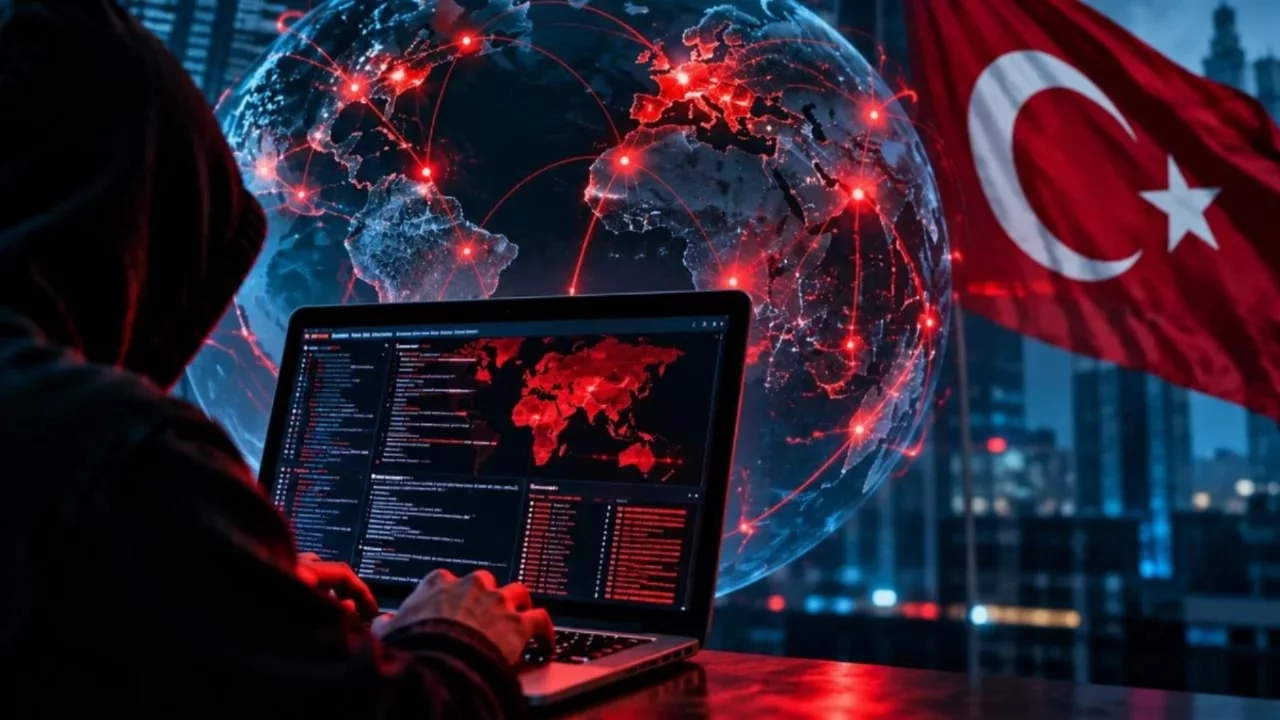
İnternet altyapısında tespit edilen iki kritik güvenlik açığının ardından Türkiye genelinde güvenlik taraması başlatıldı. e-Devlet Kapısı'nda yapılan kontrollerde herhangi bir sorun tespit edilmediği açıklanırken, diğer kamu kurumlarının sistemlerinin güvenliği de merak konusu oldu.
2026.10.23 14:10 - Son Güncellenme: 2026.10.23 14:24 - Bursa Bölge - YUSUF OSMAN İMAN
YUSUF OSMAN İMAN / BURSADA BUGÜN
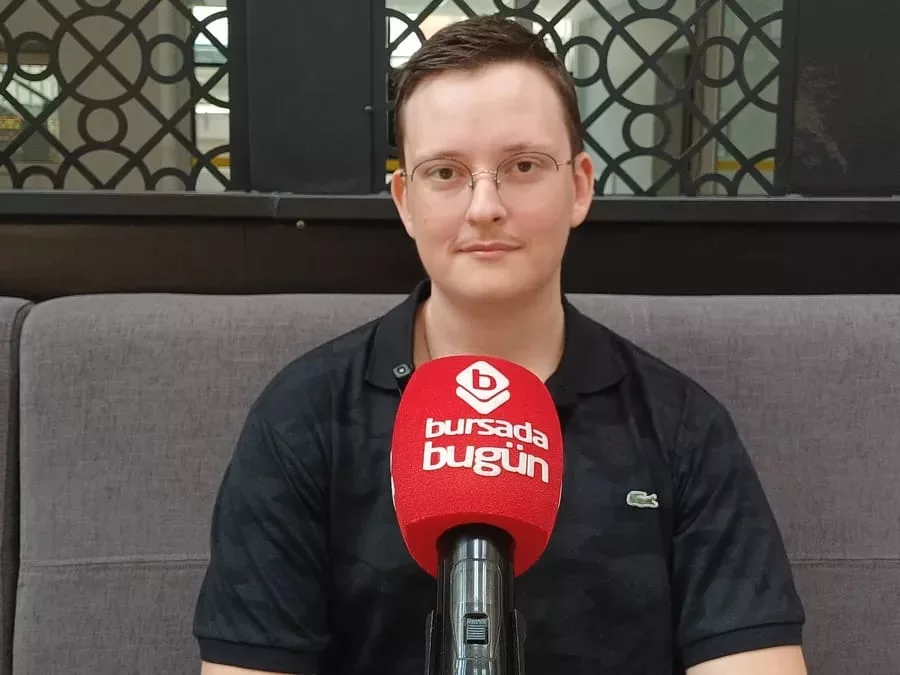
Bursalı Siber Güvenlik Uzmanı Ali Yabuz, PHP'deki kritik güvenlik açıklarının gündeme geldiği dönemde Türkiye'nin dijital altyapısının korunması ve geleceğin siber güvenlik uzmanlarının yetiştirilmesine dikkat çekti.
PHP'DEKİ İKİ KRİTİK AÇIK NEDEN ÖNEMLİ?
İnternet sitelerinden alışveriş platformlarına, haber sitelerinden kamu hizmetlerine kadar pek çok sistemin altyapısında yazılımlar kullanılıyor. PHP de dünya genelinde yaygın olarak kullanılan programlama dillerinden biri. PHP'de tespit edilen CVE-2026-109618 ve CVE-2026-109619 numaralı iki güvenlik açığı, gerekli önlemleri almayan sistemler açısından ciddi risk oluşturuyor. Her iki açık da güvenlik değerlendirmesinde 10 üzerinden 9,2 puan aldı.
Teknik uyarılara göre belirli koşullarda bu açıklar, saldırganların sisteme uzaktan müdahale etmesine ve kod çalıştırmasına imkân verebiliyor. Bu durum, etkilenen ve güncellenmeyen sistemlerdeki verilerin ve hizmetlerin tehlikeye girmesine neden olabiliyor.
Ancak PHP kullanan bütün internet sitelerinin risk altında olduğu söylenemiyor. Tehlikenin boyutu, kullanılan yazılım sürümüne ve sistemde alınan güvenlik önlemlerine göre değişiyor.
TÜRKİYE GENELİNDE GÜVENLİK TARAMASI BAŞLATILDI
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, 21 Ekim 2026 tarihinde yaptığı duyuruyla kritik güvenlik açıklarının oluşturabileceği risklere karşı ulusal ölçekte tarama başlatıldığını açıkladı.
Kurum ve kuruluşlara güvenlik bildirimleri gönderilirken sistemlerin kontrol edilmesi ve gerekli güncellemelerin yapılması istendi.
Türkiye genelinde kaç sistemin incelendiği, kaçında güvenlik açığı tespit edildiği ve güncellemelerin ne ölçüde tamamlandığına ilişkin kapsamlı veriler henüz kamuoyuyla paylaşılmadı.
Kamu kurumlarının yanı sıra özel şirketler, eğitim kurumları, medya kuruluşları ve e-ticaret platformları da PHP kullanabiliyor. Bu nedenle riskin gerçek boyutunun anlaşılabilmesi için etkilenen yazılım sürümlerini kullanan sistemlerin belirlenmesi gerekiyor.
"GÜVENLİK, YAZILIM TAMAMLANDIKTAN SONRA DÜŞÜNÜLMEMELİ"
PHP'de ortaya çıkan kritik açıkların güvenli yazılım geliştirmenin önemini yeniden hatırlattığını belirten Yabuz, yazılım bileşenlerinin düzenli olarak takip edilmesi ve güvenliğin geliştirme sürecinin başından itibaren dikkate alınması gerektiğini ifade etti. Yabuz, öğrencilerle gerçekleştirdiği çalışmaları şu sözlerle değerlendirdi, "İTÜ'de öğrencilerle gerçekleştirdiğimiz çalışmalarda da bu bakış açısını uygulamalı olarak ele aldık. Güvenli bileşen seçimi, kontrollü test, bulguların raporlanması ve üretim öncesi değerlendirme, birbirinden bağımsız işler değil; yazılım geliştirme sürecinin birbirini tamamlayan aşamaları."
Güvenlik kültürünün eğitim aşamasında kazanılmasının önemine değinen Yabuz, sözlerini şöyle sürdürdü, "Türkiye'nin daha güvenli bir dijital geleceğe sahip olması için bugünün sistemlerini korumak ve yarının uzmanlarını yetiştirmek birlikte düşünülmeli. Bir tarafta kritik açıkları zamanında kapatan kurumlar, diğer tarafta güvenliği geliştirme sürecinin başından itibaren düşünen yazılımcılar olmalı."
PHP'deki kritik açıklar mevcut sistemlerin güvenliğini yeniden gündeme getirirken, üniversitelerde yürütülen uygulamalı çalışmalar da geleceğin siber güvenlik uzmanlarının yetiştirilmesinin önemini ortaya koyuyor.
En Çok Okunanlar
- Evde lahana turşusu kurmanın en basit...
- Bursa'da hava bir kez daha değişiyor!...
- Bursa'daki 58 yıllık okul tarihe gömüldü!...
- İşte tutuklu iş insanının parayı kaçırdığı...
- Bursa'da BESAŞ ürünlerine zam geldi! Süt,...
- Maden ocağında patlama! Can kayıpları var...
- Ünlü şarkıcı ikinci kez entübe edildi!...
- Cinsel ilişki, şantaj ve idam! İşte...
- Yasak aşkta beklenmedik son! Sevgilisinin...
- Sarıgül'e şok üstüne şok! Malum görüntü...
- Pazar günü Bursa merkezine gidecekler...
- Bursa yolcularını çileden çıkaran muamele!...
- Bursa'da üretilen üründe yasaklı boya...
- Belediye başkanı, teyzesi ve selefi! Hepsi...
- Daha 14 yaşında! Meslek öğrenmeye gittiği...